Pode. Mas a resposta só serve com a pergunta seguinte junto: acessar para fazer o quê?
“Deixar uma IA acessar o caixa” descreve três coisas bem diferentes. Ler saldo e extrato é uma. Executar ações administrativas, como anexar um comprovante ou bloquear um cartão, é outra. Movimentar dinheiro, pagando ou transferindo, é a terceira — e é a única em que a resposta responsável, hoje, ainda é não.
Quase toda a insegurança com essa pergunta está no terceiro nível. Quase todo o ganho de tempo está nos dois primeiros.
E o que define se a conexão é segura não é exatamente qual IA você usa, mas como o acesso foi construído do lado da instituição financeira. Exemplo: se a autorização acontece na tela dela em vez de você entregar a senha para a ferramenta de IA, se as permissões do seu usuário continuam valendo dentro da conversa, se cada ação pede confirmação e se tudo fica registrado.
A seguir, o que cada nível permite na prática, os riscos que existem de verdade e as sete perguntas que valem a pena fazer antes de liberar o acesso.
Os três níveis de acesso que cabem na mesma frase
Imagina que alguém de fora vai passar o dia na sua empresa. Você não entrega a chave mestra do prédio. Você emite um crachá de visitante: ele abre algumas portas e não abre outras, a portaria registra por onde essa pessoa passou, e no fim do dia o crachá volta.
Acesso de IA ao financeiro funciona assim. O que muda de uma ferramenta para outra é quais portas o crachá abre.
| Nível | O que a IA faz | Exemplo | O que acontece se der errado |
|---|---|---|---|
| 1. Leitura | Consulta dados e responde | “Quanto o time de marketing gastou em outubro?” | Uma resposta errada. Nada muda na sua conta |
| 2. Ação administrativa | Muda o estado do sistema, não o dinheiro | Anexar um comprovante, criar uma categoria, bloquear um cartão | Um registro errado, que você desfaz |
| 3. Movimentação | Tira dinheiro da conta | Pagar um boleto, fazer uma transferência, subir um limite | Dinheiro que saiu |
A confusão da pergunta original está em tratar os três como um só. Quando alguém diz “não vou deixar uma IA mexer no meu caixa”, quase sempre está falando do nível 3. E quando alguém diz “a IA fechou meu mês”, quase sempre está falando dos níveis 1 e 2.
Antes de decidir se libera, descubra em qual nível a ferramenta opera. É a primeira pergunta, não a última.
Só com leitura, a IA já resolve a parte chata do mês
Essa é a parte que costuma surpreender quem imagina que o valor está em deixar a IA pagar as coisas. Não está.
Imagina que você fecha o mês hoje. Exporta a fatura do cartão, joga numa planilha, cruza linha por linha com os comprovantes que chegaram, marca o que falta e sai cobrando cada pessoa no Slack ou no WhatsApp. Isso leva dias, e nenhuma dessas etapas envolve mover um real.
Com acesso de leitura, a conversa muda de forma:
- “O que está pendente de comprovante há mais de cinco dias, e de quem?” — a IA cruza transações e anexos e devolve a lista por responsável.
- “Compara o gasto por centro de custo de outubro com setembro.” — sai a tabela pronta, sem exportação e sem fórmula.
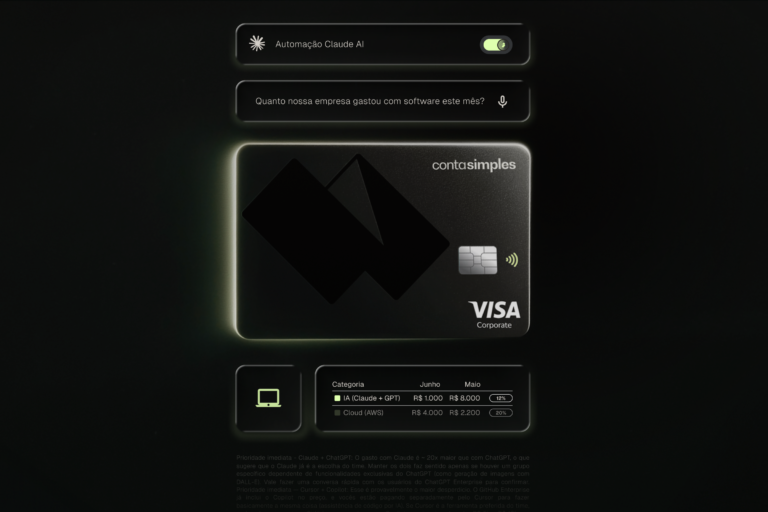
- “Quanto do limite do cartão de mídia já foi consumido neste ciclo?” — o número na hora, em vez de abrir o painel e filtrar.
Nada disso altera a sua conta. É consulta. O que muda é quem faz o trabalho de juntar o dado: antes era uma pessoa do time, agora é uma pergunta.
E aqui vale o ponto de fundo: isso só funciona se os dados estiverem bons. Se a transação chega sem centro de custo, sem categoria e sem comprovante ligado a ela, nenhuma IA vai inventar essa organização. Ela vai responder com o que existe — e o que existe é uma bagunça organizada mais rápido. A camada de IA não substitui a camada de dado; ela depende dela.
Os riscos que existem de verdade (e um que não existe)
Tem risco, sim. Mas quase todo ele vem de como a conexão é feita, não do fato de ser uma IA do outro lado.
Entregar a senha para a ferramenta de IA
Esse é o risco mais concreto e o mais fácil de evitar. Se a instalação pede que você cole login e senha, ou uma chave de acesso permanente, dentro da ferramenta de IA, essa credencial passa a existir num lugar que você não controla.
O padrão correto é o contrário: a ferramenta de IA te redireciona para a tela da instituição financeira, você autoriza lá, e o que volta é uma permissão específica e revogável. Sua senha nunca passa pela IA. Se não for assim, não conecte.
O escopo ser maior do que você precisa
Um acesso que lê tudo e age em tudo é cômodo de implementar e ruim de governar. A pergunta a fazer é se o acesso respeita as permissões que você já configurou. Se na plataforma uma pessoa só enxerga o cartão dela, ela precisa continuar só enxergando o cartão dela quando perguntar pela IA. Permissão que vale no sistema e não vale na IA não é permissão.
Seus dados virarem treino de modelo
Esse risco é real, mas mora em outro lugar: no contrato do seu fornecedor de IA, não no conector. Planos corporativos de ferramentas de IA costumam prever que o conteúdo das conversas não é usado para treinar modelos. Planos gratuitos nem sempre. Vale ler essa cláusula antes de conectar qualquer dado financeiro — e essa leitura é com o fornecedor da IA, não com a instituição financeira.
Ação sem rastro
Se a IA executa alguma coisa, precisa ficar registrado o quê, quando e sob qual usuário. Sem isso, você perdeu a trilha de auditoria que tinha antes e trocou por conveniência. Com registro, não trocou nada: continua sendo a mesma ação do mesmo usuário, pedida por outro canal.
O risco que costumam citar e que não se sustenta
“E se a IA sair gastando sozinha?” Se a conexão não tem permissão de movimentar dinheiro, ela não movimenta — não é uma questão de confiar no bom comportamento do modelo, é uma questão de a função não existir do lado de lá. É a diferença entre pedir para alguém não abrir uma porta e não dar a chave dessa porta.
O cuidado, então, não é com a índole da IA. É com o escopo que você assinou.
E se a IA errar um número?
Vai errar em algum momento. Modelos de linguagem erram, e seria desonesto escrever um texto sobre isso sem dizer essa frase.
Só que esse não é um motivo para não usar. É um motivo para usar de um jeito específico: peça sempre que a resposta venha com os identificadores e as datas das transações.
A diferença é grande. Uma resposta que diz “marketing gastou R$ 42 mil em outubro” você precisa acreditar. Uma resposta que diz “R$ 42 mil, nestas 37 transações, com estes IDs e datas” você confere em trinta segundos, abrindo a conta e batendo o olho.
Na prática, isso vira uma regra simples para o time: toda análise que vai virar decisão pede a lista por trás do número. É o mesmo cuidado que um bom analista financeiro já tem com qualquer planilha que recebe pronta — não é um cuidado novo que a IA inventou.
As sete perguntas antes de liberar o acesso
Vale a pena fazer essas sete perguntas a qualquer fornecedor antes de conectar uma IA aos dados financeiros da empresa. Se alguma resposta for vaga, isso já é a resposta.
- A autorização acontece na tela de vocês ou eu entrego senha para a ferramenta de IA? A resposta certa é na tela da instituição.
- O acesso é só de leitura ou executa ações? Quais, exatamente? Peça a lista, não a categoria.
- A IA consegue movimentar dinheiro? Pagar, transferir, alterar limite. Se consegue, sob qual confirmação.
- As permissões do meu usuário continuam valendo dentro da IA? Quem vê um cartão só deve perguntar sobre um cartão.
- Meus dados ficam armazenados em algum lugar, ou são usados para treinar modelo? Confirme nos dois lados: no conector e no contrato da sua ferramenta de IA.
- Toda ação fica registrada, com quem pediu e quando? Trilha de auditoria não é opcional em dado financeiro.
- Dá para revogar o acesso sozinho, na hora, sem abrir chamado? Se depende de suporte, não é controle seu.
Se o fornecedor responde às sete sem hesitar, você está diante de uma integração pensada para empresa. Se as respostas vêm genéricas, o produto provavelmente foi desenhado para uso pessoal e está sendo vendido para empresa.
O que é MCP, e por que essa pergunta só apareceu agora
Há pouco tempo, essa conversa nem existia. Para uma IA ler o financeiro da sua empresa, alguém precisava construir uma integração sob medida: um projeto de desenvolvimento, com prazo, custo e manutenção. Quase nenhuma empresa de médio porte ia fazer isso para conseguir perguntar quanto gastou em software.
O que mudou foi o MCP (Model Context Protocol), um padrão aberto que define como ferramentas de IA conversam com sistemas externos. Pensa nele como o padrão USB: antes, cada aparelho tinha um cabo próprio; depois do padrão, qualquer aparelho pluga em qualquer porta.
Na prática, isso significa três coisas para quem decide:
- A conexão deixou de ser um projeto. Virou configuração, feita em minutos nas opções da ferramenta de IA.
- O mesmo conector serve para várias ferramentas. Como é padrão aberto, não prende você a uma IA específica.
- A autorização entrou no padrão. Consentimento explícito, escopo definido e revogação fazem parte da especificação, não são um extra que cada fornecedor resolve do seu jeito.
É isso que transformou “posso deixar uma IA acessar o caixa” de uma pergunta teórica numa decisão que está na mesa de verdade. E é também por isso que vale aprender a fazer as sete perguntas: ficou fácil conectar, e facilidade sem critério é como escolha ruim entra na empresa.
Quem precisa aprovar isso na sua empresa
Depende do porte, mas o roteiro costuma ser parecido. Em empresas menores, quem decide é a mesma pessoa que opera o financeiro — e a decisão leva uma tarde. Em empresas com área de tecnologia, passa por mais gente.
| Quem | O que essa pessoa quer saber | O que levar para a conversa |
|---|---|---|
| Sócio ou diretor financeiro | Se a IA consegue tirar dinheiro da conta | O escopo por escrito: o que lê, o que executa, o que não faz |
| TI ou segurança | Como a autenticação funciona e se há auditoria | O documento de governança do fornecedor e o método de autorização |
| Contador ou BPO | Se o dado que chega a ele muda de formato | A resposta curta: não muda. O conector lê o mesmo dado que já existe |
Um atalho que funciona: comece liberando só leitura, para uma pessoa, por um mês. É acesso reversível, o risco é uma resposta errada, e em quatro semanas o time já sabe se aquilo economiza tempo de verdade ou se era entusiasmo. Decidir com um mês de uso real é bem melhor que decidir com uma apresentação.
Como a gente resolveu isso na Conta Simples
Aqui eu escrevo como quem trabalha no time que construiu essa parte do produto, então vale a transparência: a Conta Simples tem um conector MCP, e as decisões abaixo foram tomadas exatamente contra a lista de riscos que está neste texto.
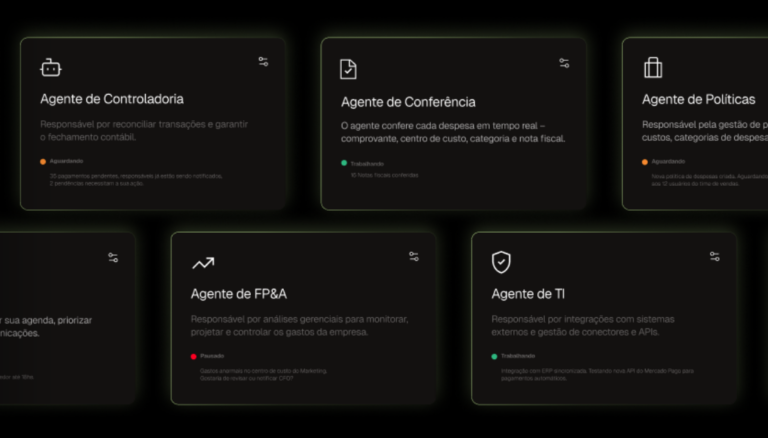
A tese que orienta isso é a de banco agêntico: em vez de o financeiro ir até a ferramenta para extrair o dado, a ferramenta de IA que o time já usa passa a conversar com a conta. Responder às sete perguntas é o preço de entrada para isso funcionar numa empresa.
- A IA não movimenta dinheiro. Ela lê e executa ações administrativas — anexar comprovante, criar categoria, bloquear cartão —, nunca pagamento ou transferência.
- Toda ação pede confirmação, com o mesmo Token de Segurança que a pessoa já usa na plataforma.
- A autorização é por OAuth, na tela da Conta Simples. A senha não passa pela ferramenta de IA, e o acesso é revogável.
- As permissões da conta valem igual na IA. Quem só tem acesso a um cartão só pergunta sobre ele.
- Cada ação fica registrada e auditável, como qualquer outra ação na conta.
- Funciona com a IA que o time já usa — Claude, ChatGPT, Gemini, Cursor e outras compatíveis com MCP — porque o padrão é aberto.
Tem também um documento de governança para o time de TI, que é normalmente a primeira coisa que pedem na conversa de aprovação.
O ponto de chegada não é a tecnologia. É o que sobra de tempo quando o fechamento deixa de ser uma semana de conferência manual: o time financeiro para de validar dado e volta a olhar para onde a empresa está gastando e por quê.
Voltando ao crachá do começo: o visitante continua sendo visitante. O que mudou é que agora ele consegue te responder onde esteve.
Quer começa a usar IA no financeiro da sua empresa com segurança e governança?
Perguntas frequentes sobre acessos de IA ao caixa da empresa
Depende de como a conexão é feita, não da IA em si. Uma conexão segura autoriza na tela da instituição financeira, respeita as permissões que já existem no seu usuário, pede confirmação para cada ação e registra tudo. Se a instalação pede a sua senha dentro da ferramenta de IA, não é segura.
Nos conectores sérios, não. A permissão de movimentar dinheiro simplesmente não faz parte do escopo. Vale confirmar essa resposta com o fornecedor antes de conectar.
Isso depende do contrato da ferramenta de IA que a sua empresa usa, não do conector. Planos corporativos costumam prever que o conteúdo não é usado para treinamento; planos gratuitos nem sempre. Leia essa cláusula antes.
Pode acontecer. Peça que a resposta traga os identificadores e as datas das transações, assim você confere direto na conta. Para qualquer número que vire decisão, essa conferência deve ser regra.
Em empresas com área de tecnologia, normalmente sim — e o que o TI costuma pedir é o método de autorização e o documento de governança do fornecedor. Em empresas menores, a decisão fica com quem já opera o financeiro.
Dá, e é a melhor forma de começar: só leitura, uma pessoa, um mês. O acesso é revogável e o pior cenário é uma resposta que você precisa conferir.